Negli ultimi mesi l'Unione europea ha cambiato o rimesso in discussione molte regole che riguardano la posta elettronica e le comunicazioni. Alcune sono già in vigore, altre sono ancora in fase negoziale. In questa lettera mettiamo un po' d'ordine: cosa vale oggi e perché la scelta di chi custodisce la tua posta conta più di quanto sembri.
Cosa vale oggi
GDPR e riservatezza delle comunicazioni. Restano la base di tutto. A novembre 2025 la Commissione ha proposto un pacchetto di "semplificazione" (il Digital Omnibus) che cambierebbe il GDPR e la direttiva ePrivacy, ma è ancora in negoziazione. Per ora non cambia nulla.
AI Act. Il regolamento sull'intelligenza artificiale è stato modificato quest'estate (regolamento UE 2026/1744): gli obblighi sui sistemi "ad alto rischio" sono rinviati a dicembre 2027 e agosto 2028. Non è rinviata la trasparenza (articolo 50), che vale dal 2 agosto 2026: chi parla con un chatbot deve saperlo, i contenuti prodotti dall'IA devono essere riconoscibili. Per chi scrive newsletter vuol dire una cosa concreta: un testo generato con l'IA e pubblicato per informare su temi di interesse pubblico va dichiarato, a meno che una persona lo abbia rivisto e se ne assuma la responsabilità.
NIS2. La direttiva sulla sicurezza informatica, in Italia il decreto legislativo 138/2024, chiede alle organizzazioni che ne fanno parte di tenere sotto controllo anche la sicurezza dei propri fornitori; da aprile 2026 l'Agenzia per la cybersicurezza nazionale chiede di elencare i "fornitori rilevanti". Il fornitore fa parte della tua sicurezza.
Chat Control 1.0. È il regolamento temporaneo che permette ai fornitori di analizzare, se lo scelgono, le comunicazioni private alla ricerca di materiale illegale. Era scaduto ad aprile, è stato rimesso in vigore a luglio (regolamento UE 2026/1881) fino al 3 aprile 2028. Esclude le comunicazioni cifrate end to end. La posta normale non lo è: arriva al server del fornitore leggibile, e lì può essere analizzata.
I tempi che cambiano...
Le regole cambiano, e spesso nella direzione di chiedere di più ai fornitori: più dati da conservare, più controlli, più eccezioni alla riservatezza. Non possiamo scegliere le leggi, ma possiamo scegliere a chi affidare i nostri dati.
Come verificare il tuo fornitore con MECSA
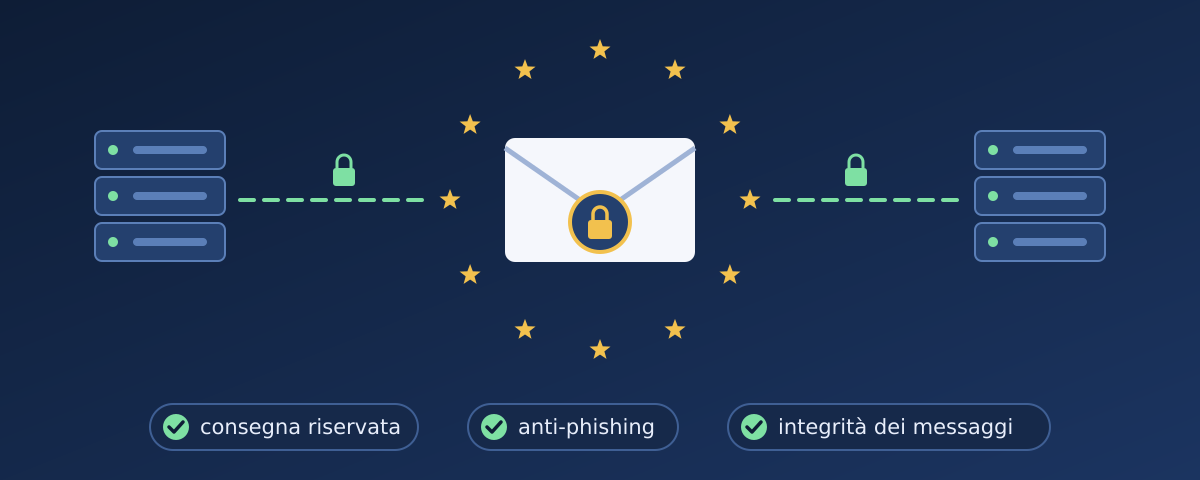
Non serve fidarsi sulla parola, né nostra né di altri. Il Centro comune di ricerca della Commissione europea (JRC) ha creato MECSA (My Email Communications Security Assessment), uno strumento gratuito che controlla quanto il tuo fornitore protegge la posta nel tragitto tra un server e l'altro.
Come si usa:
- vai su mecsa.jrc.ec.europa.eu e scrivi il tuo indirizzo;
- rispondi alla mail che ricevi;
- dopo qualche minuto MECSA ti dà un punteggio in tre categorie: consegna riservata, phishing e furto d'identità, integrità dei messaggi.
Dietro i punteggi ci sono gli standard di cui parlavamo sopra. Gli studi del JRC basati su MECSA hanno trovato lacune importanti nella loro adozione, anche tra fornitori molto diffusi: vale la pena provare.
Cosa MECSA non ti dice ma sarebbe il caso chiedersi:
- Dove sono i server, e sotto quale giurisdizione sta l'azienda
- C'è un accordo sul trattamento dei dati
- Il fornitore legge o analizza i contenuti per fini pubblicitari?
- Quali registri tiene, e per quanto tempo?
Noi di Mochela.it l'abbiamo fatto e questi sono i nostri risultati
- CONFIDENTIAL DELIVERY (5.0/5)
- PHISHING AND IDENTITY THEFT (5.0/5)
- INTEGRITY OF MESSAGES (5.0/5)
Puoi verificarlo tu personalmente, il report è il numero: a96b6500a4131f74d944a6a05f6e4720
SE VUOI GESTIRE I TUOI SERVER CHIEDICI IL CODICE, È GRATUITO E OPEN-SOURCE
Mochela.it non è un servizio aperto, per ora è disponibile per i soci di Fedimedia Italia che ne fanno richiesta
A presto
Zot
Per approfondire
- MECSA, Centro comune di ricerca (JRC): mecsa.jrc.ec.europa.eu
- AI Act, regole di trasparenza (Commissione europea): digital-strategy.ec.europa.eu
- GDPR, testo ufficiale: eur-lex.europa.eu
- NIS2 in Italia, Agenzia per la cybersicurezza nazionale: acn.gov.it
Ricevi le prossime
Per posta: una mail quando esce una newsletter, niente altro. Ti iscrivi solo confermando dalla mail che ricevi, e ti disiscrivi con un clic dal fondo di ogni newsletter.
Sul fediverso: segui @news@mochela.it. Con un lettore di feed: il feed RSS.
Come trattiamo il tuo indirizzo: privacy.